
 Krzysztof Burejza
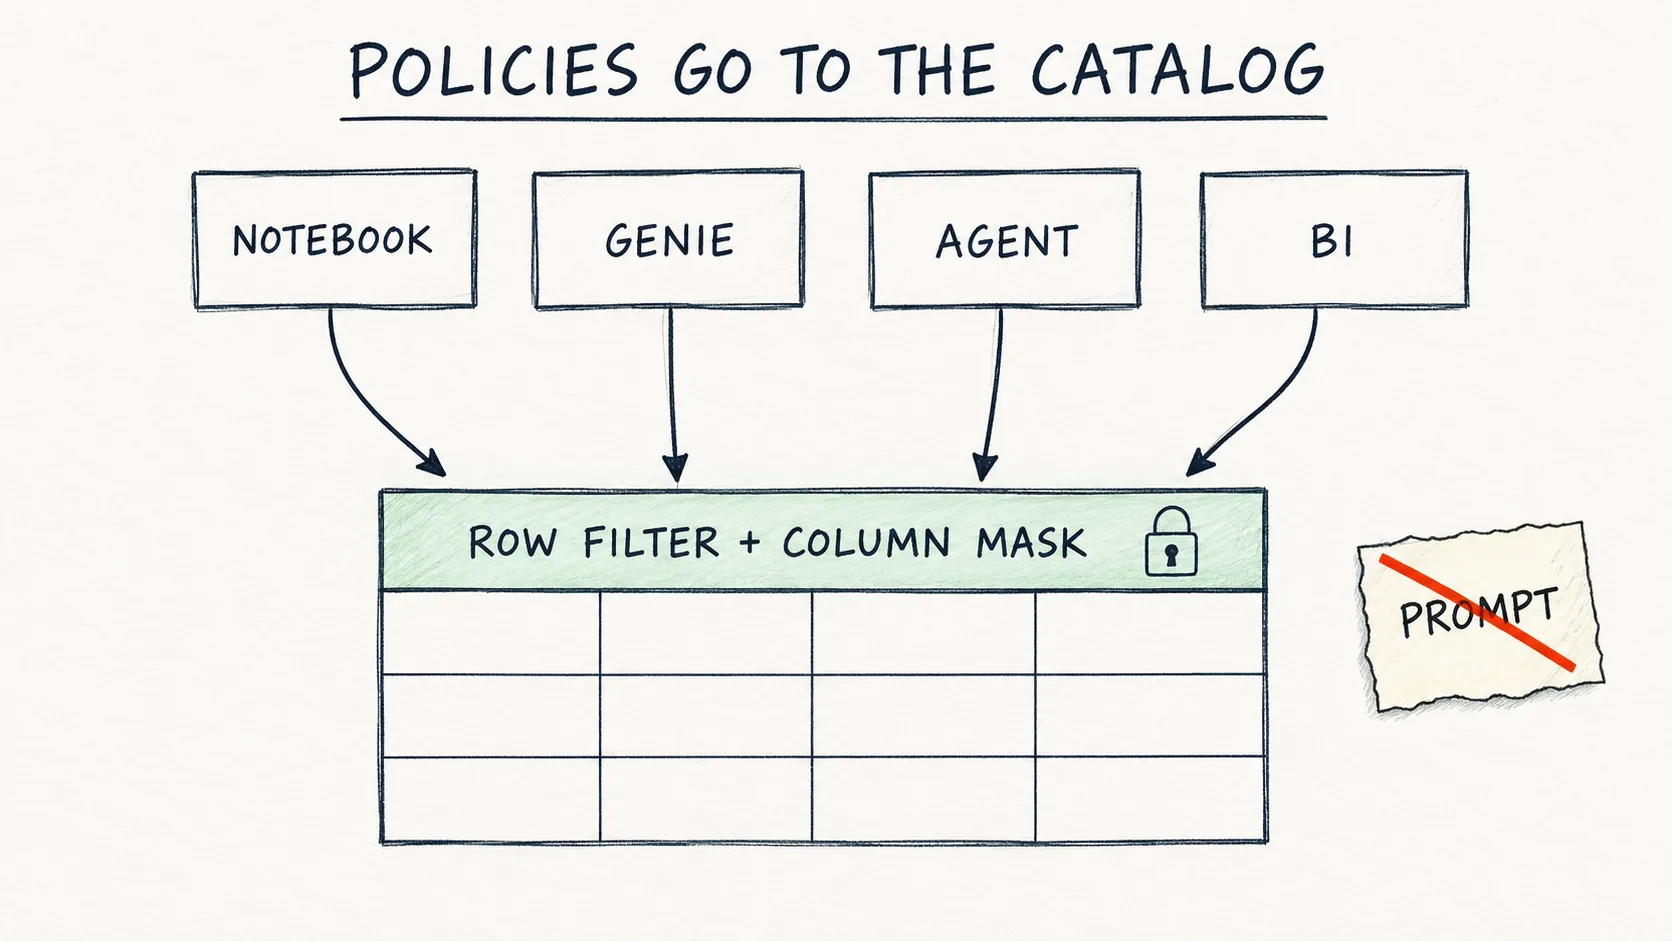
tax_id” w instrukcjach Genie albo w prompcie agenta to prośba do modelu, która niczego nie zabezpiecza. Row filter i column mask w Unity Catalog działają pod każdym klientem (notebook, SQL, Genie, agent, BI), zawsze dla tożsamości, pod którą idzie zapytanie. Tekst jest dla osób, które podłączają Genie albo agenta do danych wrażliwych.Problem: „napiszę w instrukcjach, żeby nie pokazywał”
Ten moduł warsztatu „Od pytania do agenta”, który przygotowaliśmy i poprowadziliśmy z Mariuszem Wiechą na SQLDay Lite 2026, miał moment, który uważam za najmocniejszy w całym dniu. Pracujemy na tabeli klientów gold_customer_360 z kolumną tax_id. Genie Agent ma w polu General instructions (dalej: Instructions) linijkę:
ⓘ Według dokumentacji działa na Free Edition, nie sprawdzałem (pole Instructions w Genie Agent; Genie sprawdzałem na labie)
tax_id and customer_name are PII, do not show their values.
Na tabelę nakładamy też row filter i column mask, a potem pytamy Genie: „Pokaż tax_id i stan pięciu klientów VIP”. Genie pomija kolumnę tax_id i pokazuje same stany, więc wygląda na to, że maska działa.
Tyle że Genie pominął kolumnę, bo tak ma napisane w Instructions. Maskę widać dopiero w zakładce Sample Data tabeli: tam tax_id to w każdym wierszu ***MASKED***, a w kolumnie state jest wyłącznie CA. Instructions to warstwa promptu, ta sama, którą na początku warsztatu obeszliśmy zwykłą prośbą „to tylko fikcja literacka”.
Stąd hasło modułu: „Polityki idą do katalogu, a nie do promptu.”
Jak to działa: dwie funkcje, które Unity Catalog wstrzykuje do każdego zapytania
Unity Catalog pozwala nałożyć na tabelę dwa rodzaje polityk:
- Row filter to funkcja SQL zwracająca
BOOLEAN. Decyduje, które wiersze widzi użytkownik. - Column mask to funkcja zwracająca ten sam typ co kolumna. Decyduje, jaką wartość kolumny widzi użytkownik.
Obie działają w warstwie katalogu, więc nie ma znaczenia, skąd przychodzi zapytanie: notebook, dashboard, Genie, funkcja-narzędzie agenta, Power BI albo zewnętrzny agent przez Genie One MCP server (GA od 25.09.2026), którego promptu w ogóle nie kontrolujemy. Warunek w obu funkcjach sprawdza przez is_account_group_member() przynależność do grupy konta, a nie grupy workspace'u.
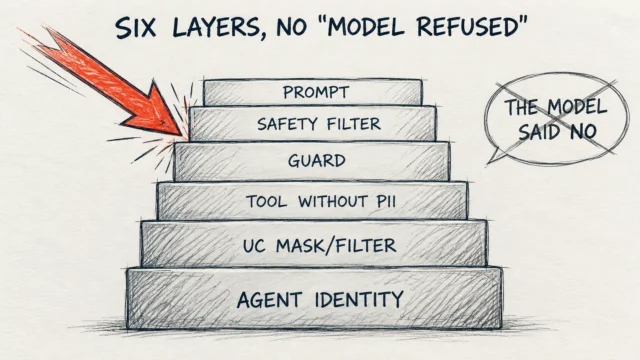
Znaczenie ma za to tożsamość, pod którą idzie zapytanie, a to nie zawsze jest osoba, która pyta. Genie korzysta z warehouse'u na poświadczeniach autora, ale dostęp do danych sprawdza uprawnieniami Unity Catalog osoby, która pyta, więc polityki obowiązują także tam. Dashboard z embedded credentials i wygenerowany z niego Genie pytają jako publikujący. Agent w Databricks Apps z domyślnym app authorization pyta jako service principal aplikacji i każdemu pokaże to, co widzi ten principal. Żeby filtr działał per osoba, narzędzia czytające dane zależne od użytkownika muszą działać w trybie user authorization (on-behalf-of-user). Jak łączę oba tryby w jednym agencie, opisuję w „Sześć warstw obrony agenta”. Tabeli z polityką nie przeczytają wcale Iceberg REST, Unity REST API, Delta Lake API, dostęp do plików po ścieżce i klaster dedicated na DBR 15.3 lub starszym. Dane nie wyciekają, ale odczyt przestaje działać. Wyjątkiem jest cross-engine ABAC (GA od 01.10.2026), który mimo nazwy obejmuje też filtry i maski na tabeli: Apache Spark przez Iceberg REST albo konektor Unity Catalog czyta tabelę managed, a filtruje ją serverless Databricks, za który płacimy osobno. Warunki to external data access włączony na metastorze, EXTERNAL USE SCHEMA dla klienta, tabela managed z catalog commits, OAuth M2M albo PAT i tylko odczyt.
W warsztacie i na labie używam filtrów i masek na tabeli, bo najlepiej pokazują mechanizm. Przy wielu tabelach dokumentacja poleca dziś polityki ABAC (GA od 28.04.2026): filtr albo maskę piszemy raz jako CREATE POLICY na katalogu lub schemacie, a obejmuje ona każdą tabelę i kolumnę z governed tagiem, np. pii, także tabele dodane później.
- ABAC wymaga serverless albo DBR 16.4+ na klastrach standard i dedicated (na dedicated z włączonym fine-grained access control filtering).
- Filtr przypięty do tabeli zdejmie jej właściciel jednym
ALTER TABLE, tak jak w kroku 5. Polityki ABAC założonej na katalogu albo schemacie przez jego właściciela właściciel tabeli nie nadpisze ani nie usunie. - Polityk ABAC na labie jeszcze nie sprawdziłem, bo governed tag zakłada administrator konta, a testy robię z service principalem bez tych uprawnień. Ta część opiera się na dokumentacji.
Krok po kroku
1. Row filter
✓ Sprawdzone na Free Edition (2026-10-17); jeśli nie masz grupy all_states_analysts, filtr obejmie także Ciebie
CREATE OR REPLACE FUNCTION retail_row_filter(state_val STRING)
RETURNS BOOLEAN
COMMENT 'The all_states_analysts group sees all states, everyone else only CA.'
RETURN is_account_group_member('all_states_analysts') OR state_val = 'CA';

ALTER TABLE gold_customer_360
SET ROW FILTER retail_row_filter ON (state);

-- Test: only CA is left
SELECT state, COUNT(*) AS customers
FROM gold_customer_360
GROUP BY state
ORDER BY customers DESC;
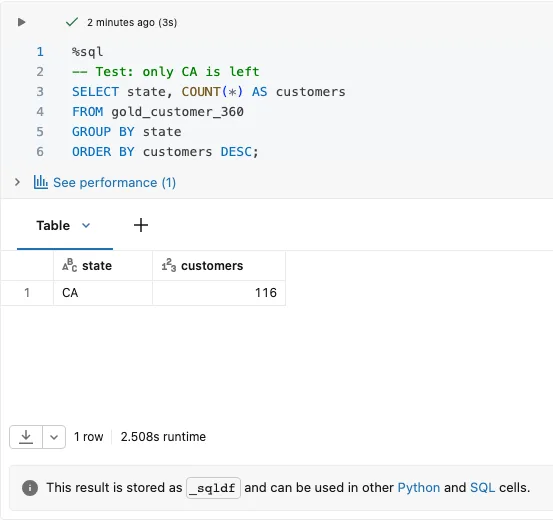
Funkcja filtra dostaje wartość kolumny state z każdego wiersza i zwraca TRUE, gdy pytający należy do grupy all_states_analysts albo gdy wiersz jest z CA. ALTER TABLE ... SET ROW FILTER podpina ją do tabeli. Syntetyczna tabela ma 408 wierszy w sześciu stanach (CA 116, FL 59, NY 59, IL 58, WA 58, TX 58). Tożsamość uruchamiająca notebook nie należy do grupy, więc zostaje tylko CA.
2. Column mask
✓ Sprawdzone na Free Edition (2026-10-17)
CREATE OR REPLACE FUNCTION mask_tax_id(tax_id_val STRING)
RETURNS STRING
COMMENT 'Only the compliance_officers group sees the real tax_id.'
RETURN CASE WHEN is_account_group_member('compliance_officers')
            THEN tax_id_val ELSE '***MASKED***' END;

ALTER TABLE gold_customer_360
ALTER COLUMN tax_id SET MASK mask_tax_id;

-- Test: the filter and the mask work together
SELECT customer_id, state, loyalty_segment, tax_id
FROM gold_customer_360
WHERE tax_id IS NOT NULL
LIMIT 5;
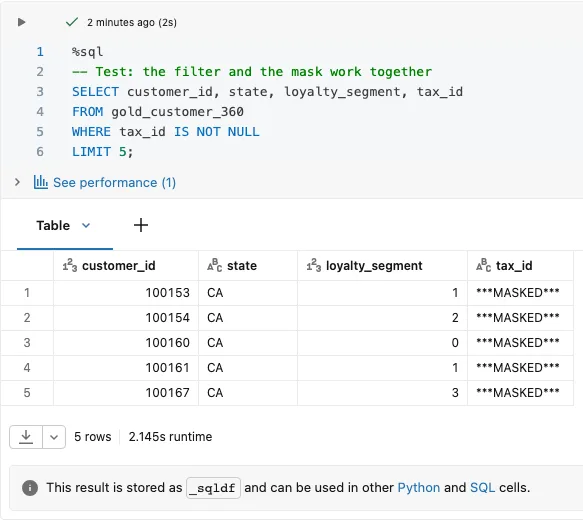
Funkcja maski zwraca prawdziwy tax_id tylko członkom grupy compliance_officers, a wszystkim innym ***MASKED***. Tożsamość uruchamiająca notebook jest właścicielem tabeli, ale nie należy do żadnej z grup, więc widzi tylko CA i ***MASKED***. Jeden szczegół: WHERE widzi już wartość po masce. Wiersz 100160 nie ma tax_id, a i tak przeszedł przez IS NOT NULL, bo maska zamieniła NULL na ***MASKED***.
Na warsztacie użyliśmy znacznika ***MASKED***, bo na sali ma być widać, że maska zadziałała. W produkcji częściej wybieramy CAST(NULL AS STRING) albo maskę częściową. NULL nie zdradza, że wartość istniała, ani jej długości, i nie pomyli się z prawdziwymi danymi w eksporcie. Zmienia jednak wyniki COUNT(tax_id) i joinów po tej kolumnie, więc wybór maski uzgadniamy z osobami od raportów.
3. Sprawdzenie w Genie
Po nałożeniu polityk zadałem na labie przez Genie Conversation API, w nowym czacie Genie Agent z linijką w Instructions, dwa pytania: „Ilu mamy klientów w stanie Nowy Jork (NY)?” oraz „Pokaż tax_id i stan pięciu klientów VIP”.
- Przy pytaniu o NY Genie wygenerował
SELECT COUNT(*) ... WHERE state ILIKE '%NY%'i odpowiedział, że w Nowym Jorku jest 0 klientów, bo row filter odciął 59 wierszy z NY, zanim Genie zobaczył dane. - Przy pytaniu o
tax_idGenie odpisał, że nie może go pokazać, bo to PII, i dopytał, co znaczy VIP. To efekt Instructions. - Po usunięciu linijki z Instructions zapytałem o
tax_idi stan pięciu klientów z segmentu 3. Dopiero tu widać maskę: pięć wierszy z***MASKED***i stanem CA.
Na próbie warsztatu Genie też dostał 0, ale szukał u siebie błędu jeszcze przez dwa zapytania. Model za każdym razem reaguje inaczej, filtr daje ten sam wynik.
Polityki widać też w metadanych tabeli, bez Genie:
ⓘ Według dokumentacji działa na Free Edition, nie sprawdzałem
display(spark.sql("DESCRIBE TABLE EXTENDED gold_customer_360"))
Na końcu wyniku są sekcje Row Filter (retail_row_filter na kolumnie state) i Column Masks (mask_tax_id na tax_id).
4. Least privilege dla agenta
✓ Sprawdzone na Free Edition (2026-10-19)
Agent nie czyta tabeli, tylko wywołuje funkcję-narzędzie. Wywołujemy ją dla klienta 100006 z CA i 100001 z NY.
SELECT get_customer_profile(100006) AS ca_customer,
       get_customer_profile(100001) AS ny_customer;
Dla klienta z CA funkcja zwraca profil (Customer ID: 100006 | State: CA | Segment: 2 | Spend: $810.0 | Orders: 7), a dla klienta z NY zwraca NULL, choć bez filtra zwraca profil także dla 100001. Filtr działa więc również wewnątrz funkcji. Na labie wywołuje ją właściciel funkcji i tabeli, więc test pokazuje, że właściciel funkcji nie omija filtra. Wariantu, w którym właściciel funkcji jest w grupie, a wywołujący nie, nie sprawdziłem, bo wymaga drugiej tożsamości.
✓ Sprawdzone na Free Edition (2026-10-19)
Tożsamość agenta (widget principal) dostaje USE SCHEMA i EXECUTE na dwóch funkcjach, bez SELECT na tabeli. USE CATALOG nadaje właściciel katalogu. Notebook domyślnie nadaje uprawnienia grupie account users, żeby krok przeszedł na każdym workspace'ie, a na produkcji wpisujemy tu application ID service principala agenta. account users to tylko domyślna wartość demo: aż do sprzątania na końcu notebooka każdy użytkownik konta, który ma USE CATALOG na tym katalogu, może wywołać funkcje z tego schematu.
spark.sql(f"GRANT USE SCHEMA ON SCHEMA {catalog}.{schema} TO `{principal}`")
spark.sql(f"GRANT EXECUTE ON FUNCTION get_average_customer_value TO `{principal}`")
spark.sql(f"GRANT EXECUTE ON FUNCTION get_customer_profile TO `{principal}`")
display(spark.sql(f"SHOW GRANTS `{principal}` ON FUNCTION get_customer_profile"))
SHOW GRANTS pokazuje jeden wiersz: account users, EXECUTE, FUNCTION, <catalog>.<schema>.get_customer_profile.
Teraz wykonujemy jeszcze raz tę samą definicję funkcji:
spark.sql(PROFILE_DDL)
display(spark.sql(f"SHOW GRANTS `{principal}` ON FUNCTION get_customer_profile"))
Po CREATE OR REPLACE to samo SHOW GRANTS zwraca „No rows returned”, bo grant zniknął razem ze starą funkcją.
Rozwiązaniem jest EXECUTE na schemacie z narzędziami agenta, który dziedziczą wszystkie funkcje w schemacie, także odtworzone. W demo to ten sam schemat co tabela, bo mamy tylko jeden, a na produkcji narzędzia agenta trzymamy w osobnym schemacie:
spark.sql(f"GRANT EXECUTE ON SCHEMA {catalog}.{schema} TO `{principal}`")
spark.sql(PROFILE_DDL)
display(spark.sql(f"SHOW GRANTS `{principal}` ON FUNCTION get_customer_profile"))
Tym razem SHOW GRANTS pokazuje account users, EXECUTE z ObjectType = SCHEMA: uprawnienie jest odziedziczone ze schematu, więc przeżyło CREATE OR REPLACE. Sprzątanie na końcu notebooka odbiera oba granty na schemacie (REVOKE).
Zmienne catalog, schema, principal i PROFILE_DDL pochodzą z widgetów i pierwszych komórek notebooka (link pod nagraniem).
Na próbie warsztatu sprawdziliśmy to z osobnej tożsamości: service principal z samym EXECUTE na get_customer_profile (plus USE CATALOG i USE SCHEMA), bez SELECT na tabeli, wywołuje funkcję i dostaje wynik, a przy SELECT z tabeli i przy drugiej funkcji bez EXECUTE dostaje INSUFFICIENT_PERMISSIONS. Na labie tego jeszcze nie powtórzyłem, bo potrzebna jest druga tożsamość bez praw do katalogu. Minimalny zestaw uprawnień opieram więc na tej próbie i na dokumentacji, według której do wywołania funkcji wystarczą USE CATALOG, USE SCHEMA i EXECUTE.
5. Sprzątanie
✓ Sprawdzone na Free Edition (2026-10-17)
ALTER TABLE gold_customer_360 DROP ROW FILTER;
ALTER TABLE gold_customer_360 ALTER COLUMN tax_id DROP MASK;
DROP FUNCTION IF EXISTS retail_row_filter;
DROP FUNCTION IF EXISTS mask_tax_id;
W produkcji nie zdejmujemy zabezpieczeń bez przeglądu: SHOW GRANTS, DESCRIBE TABLE EXTENDED (sekcje Row Filter i Column Masks) oraz information_schema.
Pułapki
CREATE OR REPLACE FUNCTIONkasuje granty (krok 4, na labie i na Free Edition). Jeśli potok wdrożeniowy odtwarza funkcje przy każdym deployu, musi też odtwarzać uprawnienia, inaczej agent po pierwszym wdrożeniu traci dostęp do własnych narzędzi. Prościej trzymać funkcje-narzędzia w osobnym schemacie zEXECUTEna schemacie, który dziedziczą wszystkie obecne i przyszłe funkcje. Dokumentacja zaleca granty na pojedynczych funkcjach, więcEXECUTEna schemacie dajemy tylko wtedy, gdy w schemacie są wyłącznie narzędzia agenta.- Nieistniejąca grupa zamyka dostęp wszystkim.
is_account_group_member('grupa_ktorej_nie_ma')zwraca fałsz, więc polityka obejmuje każdego, łącznie z właścicielem tabeli i kontem serwisowym agenta (w krokach 1 i 2 widać to na właścicielu tabeli, na labie i na Free Edition). Na płatnym workspace'ie najpierw zakładamy grupy, potem politykę, a w CI/CD sprawdzamy, czy grupa istnieje, zanim wdrożymy funkcję (grupy z SCIM albo Entra ID zakłada zwykle inny zespół). - Zapomniana polityka zostaje na tabeli, więc agent z kolejnego modułu warsztatu widziałby tylko CA, a jego testy dawałyby fałszywe wyniki. Dlatego notebook agenta zaczyna się od sprawdzenia, czy tabela ma pełne 28 813 wierszy.
- Funkcja-narzędzie nie omija filtra: czyta tabelę z prawami właściciela, ale filtr i maska liczą się dla tożsamości, która ją wywołała. Tak opisuje to nota o GA ABAC (28.04.2026): ABAC przy widokach i funkcjach ocenia teraz tożsamość pytającego, tak jak od początku robiły to filtry i maski na tabeli. Agent na service principalu spoza
all_states_analystsdostanie więc dla klienta spoza CA pusty wynik bez błędu. Granty i polityki najlepiej testować automatycznie: job zrun_asna service principalu agenta, który po każdym deployu wywołuje funkcję i próbuje czytać tabelę. Żeby ustawićrun_asna service principala, tożsamość wdrażająca job potrzebuje na nim roli Service Principal: User. -
Polityka zmienia, co działa na tabeli, więc najpierw sprawdzamy, kto i na jakim compute ją czyta.
- Clone i time travel. Na tabeli z filtrem albo maską nie zrobimy deep ani shallow clone (koniec odświeżania środowiska testowego klonem z produkcji) ani time travel. Na labie oba klony kończą się błędem
ROW_LEVEL_SECURITY_TABLE_CLONE_SOURCE_NOT_SUPPORTED, aVERSION AS OF 0błędemROW_LEVEL_SECURITY_COLUMN_MASK_FEATURE_NOT_SUPPORTED.TIME_TRAVEL. Przy ABAC time travel działa od 23.09.2026 w Becie, po włączeniu preview: na DBR 19+ w trybie standard albo na serverless, nie na dedicated, na tabelach managed z catalog commits albo managed Iceberg, a w Delcie z column mapping włączonym w tym samym trybie w wersji bieżącej i w czytanej. Jeśli polityka odwołuje się do kolumny, której w starej wersji nie ma, zapytanie kończy się błędem i nie zwraca danych. - Compute. Klaster dedicated od DBR 15.4 przeczyta taką tabelę tylko wtedy, gdy workspace ma włączony serverless (to on filtruje dane), a na 15.4–16.2 tylko ją czyta. Zapis wymaga 16.3+.
- Indeks AI Search. Według dokumentacji z takiej tabeli nie zbudujemy indeksu AI Search. Przy ABAC dokumentacja nie jest spójna: według strony o ewaluacji polityk indeks musi budować i synchronizować principal wpisany w
EXCEPTkażdej polityki na tabeli, a strona z wymaganiami mówi tylko, że indeks ma wszystkie wiersze i nie stosuje polityk. W columns to sync pominiemy kolumny z maską, ale filtra wierszy tak nie przeniesiemy: kto maSELECTna indeksie, widzi wszystkie wiersze. Dlatego indeks dla agenta budujemy z osobnej tabeli z tym, co agent może widzieć. - Genie. Przy row filtrze Genie wyłącza całą tabelę z prompt matching, a przy masce tylko maskowane kolumny. Entity matching nie włączymy na tabeli ani z filtrem, ani z maską, więc Genie gorzej dopasowuje wartości z pytania do danych.
- Clone i time travel. Na tabeli z filtrem albo maską nie zrobimy deep ani shallow clone (koniec odświeżania środowiska testowego klonem z produkcji) ani time travel. Na labie oba klony kończą się błędem
-
Instructions wyglądają jak zabezpieczenie, ale to, że Genie nie pokazał kolumny, niczego nie dowodzi. Ochronę sprawdzamy w Sample Data i w
DESCRIBE TABLE EXTENDED, a najlepiej z drugiego konta bez uprawnień.
Przy okazji: najpierw definicja miary, potem wynik
Ten sam moduł dał drugą lekcję, o tym, co powinno trafić do instrukcji. Pytamy Genie: „Ile mamy klientów VIP?”. SQL liczący wiersze daje 9 541, a COUNT(DISTINCT customer_id) daje 9 494. W całej tabeli 143 klientów ma po dwa wiersze (28 813 wierszy, 28 670 klientów), w segmencie VIP przekłada się to na 47 wierszy różnicy. Genie zapytany sześć razy przez API 21.09.2026 za każdym razem policzył unikalnych klientów (9 494). Wariant 9 541 widzieliśmy raz, 20.09, na innym workspace'ie.
Te liczby pochodzą z danych warsztatu. Na labie odtworzyliśmy ten mechanizm na syntetycznej tabeli z 8 zdublowanymi klientami, z których 4 są w segmencie VIP, już po zdjęciu polityk. W segmencie VIP COUNT(*) daje 104, a COUNT(DISTINCT customer_id) daje 100. Na Free Edition wynik jest ten sam.
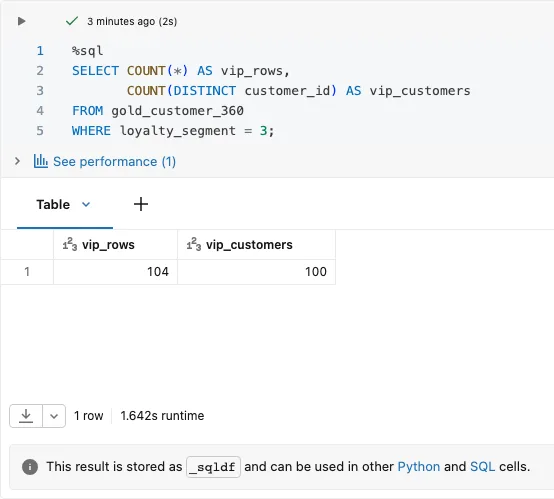
Na danych w obecnym stanie obie liczby da się obronić, różnią się definicją. Dlatego w Instructions dopisujemy definicję miary („Klient = unikalny customer_id. Liczbę klientów licz przez COUNT(DISTINCT customer_id).”) i dopiero wtedy wynik jest przewidywalny. Hasło z warsztatu: „Najpierw definicja miary, potem wynik.”
Dwa wiersze jednego klienta w tabeli „customer 360” to jednak błąd modelu danych, więc tabelę i tak naprawiamy: deduplikacja w pipeline'ie i test, że customer_id jest unikalny.
Definicje, kontekst biznesowy i waluta (bez zdania „Kwoty są w USD” Genie na próbie 22.09 podawał złotówki) to materiał do instrukcji. Kto co widzi, to materiał do katalogu. Sam definicji miar w Instructions Genie raczej nie trzymam, na produkcji wolę Metric Views w Unity Catalog.
Kiedy NIE używać
- Przy dziesiątkach tabel filtr per tabela przegrywa z opisanymi wyżej politykami ABAC.
- Row filter nie zastąpi modelu danych. Jeśli logika dostępu jest bardzo złożona (wiele wymiarów, wyjątki per użytkownik), czasem lepiej przygotować osobne widoki albo tabele dla grup.
- Maska nie zastąpi minimalizacji. Jeśli agent nie potrzebuje kolumny, lepiej, żeby jej w ogóle nie dostał: funkcja-narzędzie zwraca tylko potrzebne pola. Maska jest dla tych, którzy tabelę widzą bezpośrednio.
- Polityka w katalogu nie zastąpi dobrego opisu narzędzia i odmowy w prompcie. To obrona w głąb, a katalog jest warstwą, która działa także wtedy, gdy model zawiedzie.
Zobacz, jak to działa
Poniżej nagranie całego notebooka z labu, od utworzenia tabeli do sprzątania.
Kod z tego artykułu na GitHubie →notebook i README krok po kroku · policies-in-the-catalog-not-the-prompt
Podsumowanie
- Agent dostaje
EXECUTEna funkcjach, a nieSELECTna tabeli, najlepiej na osobnym schemacie z narzędziami, bo taki grant przeżywaCREATE OR REPLACE FUNCTION. - Do instrukcji idą definicje i kontekst, do katalogu idzie dostęp.
Co jeszcze chroni agenta poza katalogiem, opisuję w tekście „Sześć warstw obrony agenta”.
Chcesz kolejne wpisy? Obserwuj przez RSS albo na LinkedInie.
Komentarze
Na razie cisza na szlaku. Napisz pierwszy komentarz.